


El Mishing es la contracción de “móvil” y “phishing”. Es una práctica de ataques de tipo phishing que apuntan a los usuarios a través de su teléfono móvil. Estos ataques pueden tomar la forma de SMS (smishing), llamadas fraudulentas (vishing) o correos electrónicos engañosos (phishing).
Muy similares a los ataques dirigidos a computadoras, las campañas de mishing están diseñadas específicamente para ser más efectivas en un dispositivo móvil, como un smartphone.
Tipos de ataques de mishing
Seguramente te enfrentaste a algún ataque de mishing recientemente y aunque no caíste en la trampa, no puedes negar que dudaste, tan efectivos pueden ser los ataques, como:
Entidad bancaria falsa: recibes un SMS que supuestamente es de su banco, informándole que su cuenta ha sido comprometida y que debe ingresar su información personal en un enlace proporcionado para resolver el problema.
Pago de impuestos: recibes un mensaje de texto que afirma ser de Hacienda, indicando que debe impuestos atrasados y que enfrentará consecuencias legales si no realiza un pago inmediato.
Premio falso: Un SMS te anuncia que has ganado un premio o un cupón y debe proporcionar información personal o descargar una aplicación para reclamarlo.
Transferencia de dinero: Un mensaje informa a la víctima que hay una transferencia de dinero pendiente a su cuenta y que necesita autorizarla proporcionando detalles personales
Recepción de un paquete: te llaman para avisarte que tu paquete está por llegar. Pero no pediste ningún paquete. Por la curiosidad, puedes caer en la trampa, dejando datos sensibles, como tu dirección.
Descarga de software malicioso: Un SMS falso advierte a la víctima de que su teléfono tiene un virus y que debe descargar una aplicación específica para eliminarlo.
La inmersión del Mishing
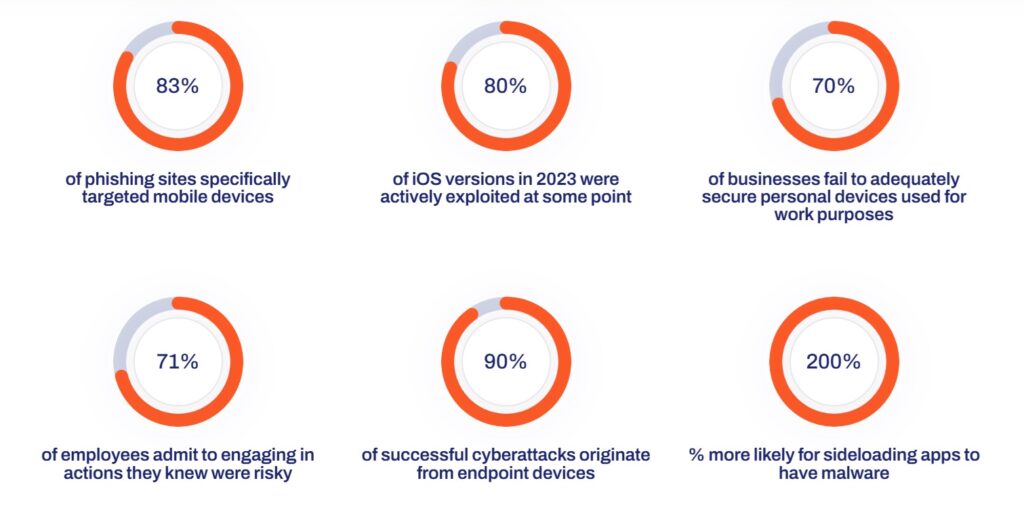
El auge del mishing se explica, en primer lugar, por la explosión del número de usuarios de smartphones, que hoy supera los 6.8 mil millones en el mundo. Además, el uso de los móviles para tareas profesionales ha aumentado, con más del 71% de los empleados utilizando el teléfono para comunicaciones o acceso a información profesional.
Esta adopción masiva de dispositivos móviles para el trabajo, sumada a una protección a menudo insuficiente, los convierte en un objetivo preferido para los ciberdelincuentes. Según el Global Mobile Threat Report 2024 de Zimperium, el 82% de los sitios de phishing están hoy adaptados a los móviles.
¿Porqué puedes caer en la trampa?
Aunque es sencillo detectar un mensaje o llamada telefónica sospechosa, los ciberdelincuentes usan técnicas que te pueden desestabilizar:
Desconocimiento: Muchas personas no están familiarizadas con las señales de alerta del mishing, como enlaces sospechosos, errores ortográficos o solicitudes urgentes de información personal.
Confianza en la marca: Los ciberdelincuentes suelen hacerse pasar por entidades conocidas y de confianza, como bancos o empresas reconocidas, lo que hace que los usuarios confíen en ellos y proporcionen información sensible.
Urgencia y miedo: Los mensajes de mishing a menudo crean un sentido de urgencia o miedo, como amenazas de suspensión de cuentas o problemas legales, lo que lleva a los usuarios a actuar rápidamente sin pensarlo dos veces.
Falta de autenticación: No verificar la autenticidad de los mensajes o correos electrónicos puede llevar a caer en la trampa. Es importante siempre verificar la fuente (quién te lo manda) antes de hacer clic en enlaces o proporcionar información.
Falta de medidas de seguridad: No tener medidas de seguridad adecuadas, como autenticación en 2 pasos aumenta el riesgo de caer en una trampa de mishing.
¿Cómo protegerse del mishing y asegurar su smartphone?
Proteger tu organización y los usuarios contra el mishing es esencial. Aquí hay algunas prácticas recomendadas:
Educación de los usuarios: Formar a tus colaboradores para reconocer las tentativas de mishing es crucial. Deben ser sensibilizados a los signos de advertencia como enlaces sospechosos, errores ortográficos o solicitudes urgentes de información personal.
Autenticación en 2 pasos: La activación de la autenticación añade una capa adicional de seguridad, dificultando el acceso de los ciberdelincuentes a las cuentas, incluso si han obtenido credenciales en la Deep Web. Combinada con el uso de un gestor de contraseñas como 1Password, refuerza aún más la protección de los dispositivos.
Soluciones de seguridad móvil: La adopción de soluciones de defensa móvil, como sistemas de detección de amenazas en los dispositivos (Mobile Threat Defense o MTD), permite identificar y bloquear los ataques antes de que lleguen a los usuarios.
El Mobile Threat Defense (MTD) es una solución de protección sofisticada y dinámica contra amenazas cibernéticas dirigidas a dispositivos móviles. Con MTD, la protección se aplica a los dispositivos, redes y aplicaciones. Es especialmente útil en entornos empresariales donde los empleados utilizan sus dispositivos personales para el trabajo
Actualización regular de los dispositivos: Las vulnerabilidades en los sistemas operativos móviles son frecuentemente explotadas en los ataques de mishing. Asegúrate de que tu dispositivo esté actualizado con los últimos parches de seguridad.
Uso de VPN: Fomentar el uso de una VPN para cifrar las conexiones cuando los colaboradores acceden a datos sensibles a través de redes públicas o no seguras, permite proteger las comunicaciones y dificultar que los ciberdelincuentes intercepten información, incluso en caso de conexión a un Wi-Fi público.
Las marcas más usurpadas en las campañas de mishing
Los ciberdelincuentes suelen usar la imagen de grandes marcas para legitimar sus ataques y engañar a los usuarios. En los últimos años, algunas marcas se han convertido en objetivos frecuentes de usurpación en las campañas de mishing. Aquí están las marcas más usurpadas según las regiones del mundo, según el informe de Zimperium:
América del Norte: Microsoft es la marca más imitada con un 57% de los ataques, seguida de WhatsApp y Facebook.
América del Sur: WhatsApp encabeza la lista con un 33% de los ataques, seguida de bancos locales.
Europa, Medio Oriente, África: Facebook e Instagram son las principales marcas usurpadas.
Asia-Pacífico: Bet365 (casa de apuesta deportiva), Facebook y Garena (empresa líder en el ámbito de los videojuegos y los esports en el sudeste asiático) representan las marcas más utilizadas en estos ataques.
¿Has sido víctima de mishing?
En México, hay recursos y organizaciones que pueden ayudarte a protegerte y recuperarte de estas amenazas. Puedes reportar todo abuso o delito cibernético al número 088, disponible las 24 horas del día, así como a la cuenta de Twitter @CNAC_ GN o al correo cert-mx@sspc.gob.mx


