


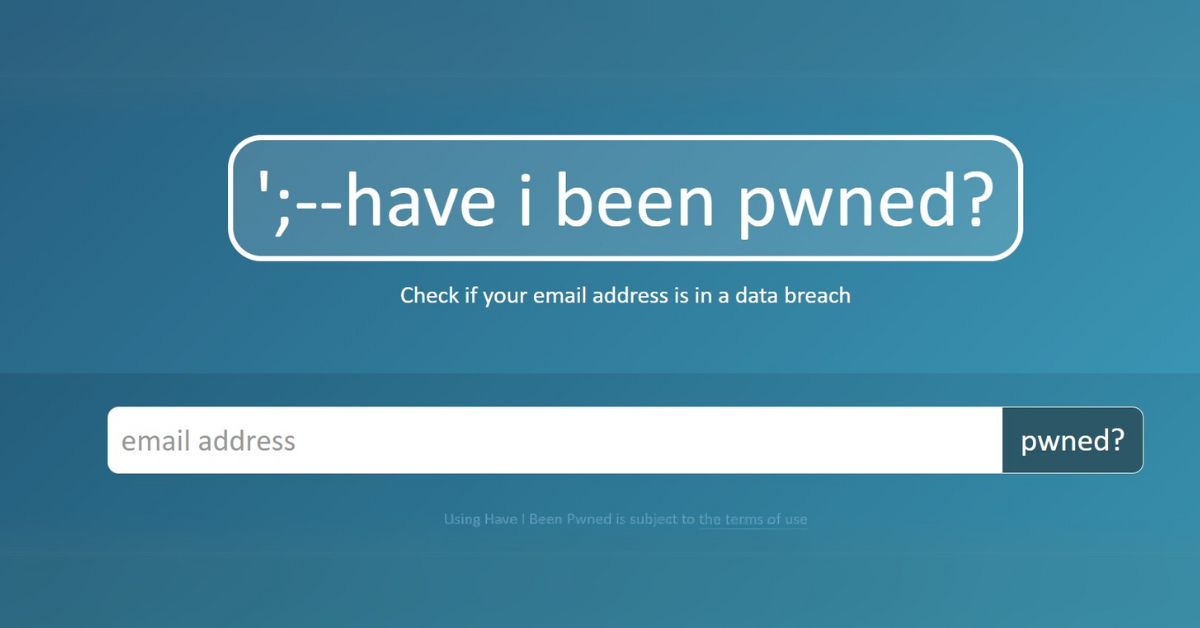
Hoy en día, el robo de identidad esta en incremento. Es más sencillo hackear una cuenta, basta con entrar en la Deep Web y comprar paquetes de contraseñas de correo, tarjetas de crédito y más. ¡Cómo te puedes proteger y no perder acceso a tus cuentas?
Tus datos están expuestos. Datos personales, bancarios, contraseñas, correos, mensajería y más, son bastante sencillos de hackean y mucho más comprar en la Deep Web.
¿Have i Been Pwned?
La plataforma https://haveibeenpwned.com/ te permite verificar tu cuenta de correo electrónico para saber si tu contraseña no está expuesta. Basta con escribir tu dirección, o cualquiera que quieras verificar y ver los resultados.
Es posible que tu correo no sea vulnerado, en ese caso pasaste la prueba, pero si no es el caso, tienes que checar qué está pasando y cambiar tus contraseñas inmediatamente.
La palabra «pwned» tiene sus orígenes en la cultura de los videojuegos y es una derivación en leetspeak de la palabra «owned», debido a la proximidad de las teclas «o» y «p». Se utiliza típicamente para implicar que alguien ha sido controlado o comprometido, por ejemplo, «Fui pwned en la brecha de datos de Adobe».
Pwned passwords
Las «Pwned Passwords» son cientos de millones de contraseñas expuestas en brechas de datos. Esta exposición las hace inadecuadas para su uso continuo, ya que tienen un riesgo mucho mayor de ser utilizadas para tomar el control de otras cuentas.
¿Qué es una «brecha» y de dónde provienen los datos?
Una «brecha» es un incidente donde los datos se exponen inadvertidamente en un sistema vulnerable, generalmente debido a controles de acceso insuficientes o debilidades en la seguridad del software. La plataforma Have I Been Pwned agrega brechas y nos permite evaluar dónde se han expuesto nuestros datos personales.
Ejemplos de brechas
En agosto de 2022, millones de registros del banco mexicano «Banorte» se filtraron públicamente en un foro de hackers popular, incluidos 2.1 millones de direcciones de correo electrónico únicas, direcciones físicas, nombres, números de teléfono, números de RFC (impuestos), géneros y saldos bancarios. Banorte ha declarado que los datos están «desactualizados», aunque aún no han indicado a qué fecha se remontan. Los comentarios anecdóticos de los suscriptores de HIBP sugieren que los datos pueden remontarse 8 años atrás, hasta 2014.
En octubre de 2013, se violaron 153 millones de cuentas de Adobe, cada una de las cuales contenía un ID interno, nombre de usuario, correo electrónico, contraseña cifrada y una pista de contraseña en texto plano. La criptografía de las contraseñas se realizó de manera deficiente y muchas se resolvieron rápidamente de nuevo a texto plano. Las pistas no cifradas también revelaron mucho sobre las contraseñas, lo que aumentó aún más el riesgo que ya enfrentaban cientos de millones de clientes de Adobe.
A mediados de 2012, Dropbox sufrió una brecha de datos que expuso las credenciales almacenadas de decenas de millones de sus clientes. En agosto de 2016, forzaron el restablecimiento de contraseñas para los clientes que creían que podían estar en riesgo. Posteriormente, se comercializó en línea un gran volumen de datos que sumaba más de 68 millones de registros e incluía direcciones de correo electrónico y hashes salteados de contraseñas (la mitad de ellos SHA1, la otra mitad bcrypt).
Durante la primera mitad de 2021, LinkedIn fue blanco de atacantes que extrajeron datos de cientos de millones de perfiles públicos y luego los vendieron en línea. Si bien la extracción de datos no constituyó una brecha de datos ni accedió a información personal que no estaba destinada a ser accesible públicamente, los datos se monetizaron y posteriormente se difundieron ampliamente en círculos de hackers. Los datos extraídos contienen aproximadamente 400 millones de registros con 125 millones de direcciones de correo electrónico únicas, así como nombres, ubicaciones geográficas, géneros y títulos de trabajo. LinkedIn aborda específicamente el incidente en su publicación «An update on report of scraped data«.
En mayo de 2019, el sitio web de herramientas de diseño gráfico Canva sufrió una brecha de datos que afectó a 137 millones de suscriptores. Los datos expuestos incluían direcciones de correo electrónico, nombres de usuario, nombres, ciudades de residencia y contraseñas almacenadas como hashes bcrypt para los usuarios que no utilizaban inicios de sesión sociales.


